Firmy nie nadążają za falą cyberataków. "Jedno szkolenie nie wystarczy"
Ataki wykorzystujące coraz bardziej dopracowane metody oszustwa mogą być trudniejsze do wykrycia niż wcześniej. Firmy powinny regularnie szkolić pracowników, zamiast ograniczać się do jednorazowych kursów.
.png)
Platforma Gospodarcza PLUSYdlaBIZNESU
Platforma Gospodarcza PLUSYdlaBIZNESU - więcej niż portal
W 2025 r. liczba zarejestrowanych incydentów w Polsce wzrosła o 152% wobec 2024 r., a zespół CERT Polska otrzymał 658 320 zgłoszeń. Specjaliści ostrzegają, że przedsiębiorstwa muszą przygotować się na atak z wyprzedzeniem, a nie dopiero po pierwszym kryzysie.
Skala cyberataków na Polskę rośnie tak szybko, że dla wielu firm nie jest już pytaniem, czy padną ofiarą incydentu, lecz kiedy to nastąpi. Tomasz Wiertelak, ekspert cyberbezpieczeństwa i lider Zespołu Architektów ICT w T-Mobile, podkreśla, że pracownicy pozostają pierwszą linią obrony przed przestępcami.
Polska na celowniku cyberprzestępców
Według raportu rocznego CERT Polska kraj należy do najczęściej atakowanych w Europie. W 2025 r. liczba zarejestrowanych incydentów wzrosła o 152% w porównaniu do 2024 r. W ubiegłym roku zespół działający w NASK odebrał 658 320 zgłoszeń, a 260 783 z nich zakwalifikował jako unikalne incydenty bezpieczeństwa.
Tomasz Wiertelak zwraca uwagę, że zagrożenie dotyczy każdego dnia zarówno dużych organizacji, jak i mniejszych podmiotów. Jego zdaniem wciąż zbyt mało uwagi poświęca się budowaniu świadomości wśród zespołów. – Z jednej strony wydajemy bardzo dużo pieniędzy na zabezpieczenia fizyczne, firewalle, urządzenia ochraniające naszą sieć, infrastrukturę, a z drugiej strony zapominamy o ludziach, od których bardzo często zaczyna się incydent – zauważa.
Nie wystarczy jeden kurs dla załogi
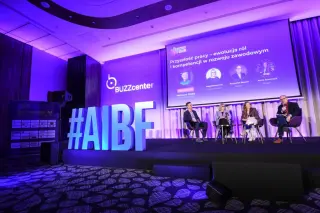
Podczas Forum Nowego Przemysłu w panelu „Cyberbezpieczeństwo i odporność” eksperci rozmawiali o tym, jak reagować na incydenty, jak funkcjonować w trybie kryzysowym i jak przygotowywać organizację na kolejne zagrożenia. W centrum dyskusji znalazło się także szkolenie pracowników.
W ocenie Tomasza Wiertelaka nie można traktować takiego szkolenia jako jednorazowego wydarzenia. Krajobraz zagrożeń stale się zmienia, a wraz z nim zmieniają się techniki ataku, dlatego odporność firmy musi być budowana etapami i w sposób ciągły.
– Nie możemy wychodzić z założenia, że skoro przeszkoliliśmy pracowników raz, to temat mamy zakończony. Budowanie świadomości to proces ciągły. Zagrożenia nieustannie się zmieniają. Te, które były jeszcze wczoraj, dziś są już zupełnie inne. Wczoraj mówiliśmy o prostym smishingu. Dzisiaj w dobie AI te zagrożenia i ataki są coraz bardziej dopracowane, coraz trudniej je rozpoznać. Stąd tak ważne jest myślenie krytyczne – wskazuje ekspert.
Od zabezpieczeń technicznych do odporności organizacji
Tomasz Wiertelak wskazuje, że firmy często inwestują w firewalle, urządzenia chroniące sieć czy inne zabezpieczenia infrastruktury, a jednocześnie pomijają element ludzki. To właśnie od niego, jak zaznacza, bardzo często zaczyna się incydent.
Przeczytaj także inne artykuły dotyczące cyberbezpieczeństwa:
NIS2 obejmie tysiące firm. Do 3 października trzeba sprawdzić obowiązki
Polskie firmy coraz częściej celem cyberataków. MŚP wciąż lekceważą ryzyko
Nieostrożne użycie AI może ujawnić wrażliwe informacje o firmie
Źródło: WNP.pl Fot. Magnific
Autor:KP